False fatture via PEC: il mittente reale non basta
Un sollecito ricevuto via PEC sembra più affidabile di un’email ordinaria. Eppure le false fatture via PEC possono arrivare da una casella reale compromessa. Il CERT-AGID ha segnalato il 24 settembre 2026 una campagna MintsLoader che usa proprio questo canale. Per chi gestisce gli acquisti, il punto è separare tre decisioni: leggere la comunicazione, aprire il documento e autorizzare un pagamento. La prima non rende automaticamente sicure le altre due.
Certificata non significa innocua
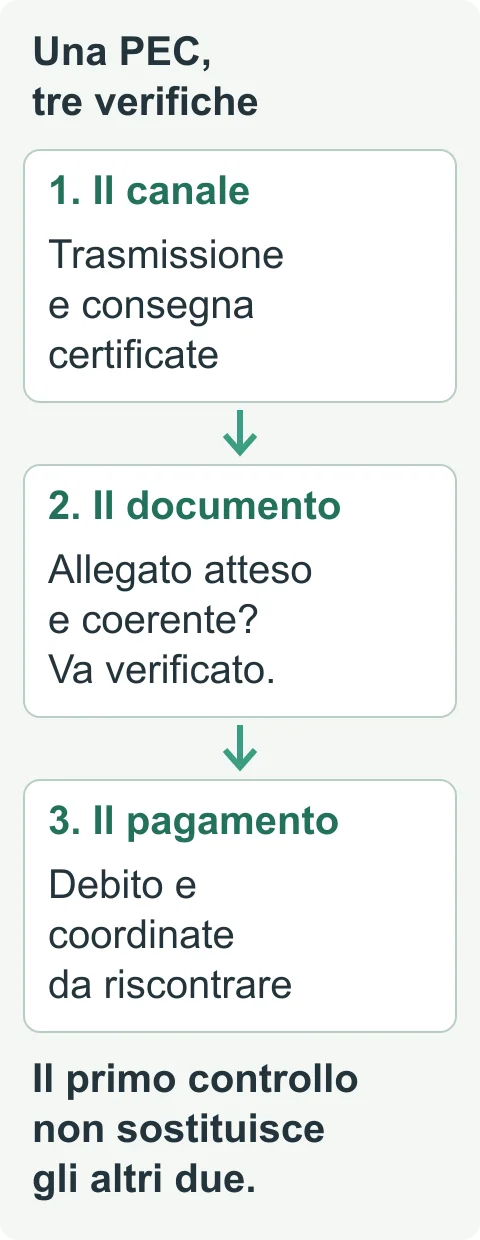
La PEC attesta la trasmissione e la consegna del messaggio. Non dimostra che la casella del mittente sia rimasta sotto il suo controllo, né che un allegato sia sicuro. Il canale e il contenuto richiedono valutazioni diverse.
False fatture via PEC: che cosa è stato osservato
Nella segnalazione del CERT-AGID, i messaggi richiamano fatture scadute, importi da saldare e urgenza di regolarizzare la posizione. L’allegato è un archivio ZIP: al suo interno compare un file HTML, non la fattura attesa. La sua apertura avvia il recupero di altri componenti malevoli e una catena che porta a MintsLoader.
È una campagna di distribuzione di malware, non la prova che ogni sollecito PEC sia falso. Non è neppure una dimostrazione di bonifici sottratti con quella specifica campagna. Il rischio operativo nasce quando l’aspettativa di trovare una fattura fa saltare il controllo sull’allegato.
Prima dell’allegato, controlla il rapporto di fornitura
Il primo confronto dovrebbe avvenire nei sistemi già usati dall’azienda: fornitore censito, ordine, consegna o prestazione, fattura registrata e scadenza. Non serve aprire un archivio inatteso per capire se esista una posizione da verificare. Se manca una corrispondenza, il messaggio resta in attesa mentre si contatta il referente conosciuto.
Questa è una regola di processo proposta per il team, da adattare alle deleghe e ai contratti esistenti. Non annulla gli obblighi relativi a comunicazioni autentiche: interrompe soltanto una scorciatoia non verificata. Un sollecito legittimo può essere chiarito senza affidarsi esclusivamente ai recapiti contenuti nel messaggio sospetto.
Due controlli separati
| Documento | Pagamento |
|---|---|
| Il file è atteso? Il formato è coerente? In caso di dubbio, farlo valutare all’IT senza aprirlo. | La richiesta corrisponde a un debito verificato? Le coordinate coincidono con l’anagrafica approvata? |
Un nuovo IBAN richiede un’altra verifica
La frode sul pagamento è un problema distinto dal malware nell’allegato. Nelle raccomandazioni FBI contro il Business Email Compromise, aggiornate nel marzo 2021, viene indicato di verificare cambiamenti nei pagamenti tramite un numero già noto, non quello fornito nell’email. È una precauzione generale: non conferma la campagna italiana del settembre 2026.
La stessa conversazione non è un secondo canale. Rispondere al messaggio o chiamare il numero riportato nella richiesta può riportare al medesimo interlocutore non verificato. Usa invece il contatto conservato nell’anagrafica o nel contratto, e registra chi ha confermato la variazione. L’autorizzazione segue poi le deleghe ordinarie dell’azienda.
Il percorso della verifica
- 1. Sospendi l’azione
Non aprire il file inatteso e non aggiornare le coordinate sulla sola richiesta.
- 2. Riscontra
Confronta i dati interni e contatta il referente tramite un recapito già verificato.
- 3. Registra l’esito
Indica riscontro, referente e decisione; riprendi il flusso solo dopo il controllo.
False fatture via PEC: se l’allegato è già stato aperto
Avvisa subito il referente IT o sicurezza, precisando che cosa è stato aperto e quando. Non tentare prove ripetute sull’allegato e non inoltrarlo indistintamente ai colleghi. Conserva il messaggio secondo la procedura interna: servirà al personale incaricato per ricostruire l’evento. Se è già stato disposto un pagamento sospetto, coinvolgi tempestivamente amministrazione e banca attraverso i canali ufficiali.
La prevenzione delle false fatture via PEC deve essere praticabile anche quando il titolare è assente. Una procedura breve può indicare il sostituto, il punto in cui mettere in attesa la richiesta e chi chiude la verifica. Collegarla al processo di e-procurement evita che il controllo resti una telefonata non registrata.
Vuoi rendere tracciabili le verifiche sui fornitori?
Samuele può aiutarti a progettare il flusso fra acquisti, amministrazione e IT: anagrafiche, ruoli, sospensioni e riscontri, senza trasformare ogni fattura in un’emergenza.